اسرار | وهم كسر التشفير وحقيقة الاختراق المباشر.. خبير أمني يكشف آليات التجسس الحوثية على (واتساب) ويحذر من ثغرات الهواتف الذكية
متابعات خاصة:
في ظل تزايد المخاوف الرقمية والجدل المتكرر حول أمن التراسل الفوري، وضع الخبير اليمني في مجال الأمن الرقمي، فهِم الباحث، النقاط على الحروف كاشفاً عن الطبيعة التقنية الحقيقية لعمليات التجسس الإلكتروني التي تقودها مليشيا الحوثي. وفي تحليل تقني دقيق، أوضح الباحث أن السيطرة على شركات الاتصالات أو بوابات الإنترنت المحلية لا تكفي وحدها لقراءة رسائل "واتساب" أو الاستماع للمكالمات بفضل تقنية "التشفير من طرف إلى طرف" (End-to-End Encryption)، مؤكداً في الوقت ذاته أن الخطر الحقيقي يكمن في اختراق الأجهزة والهواتف نفسها كوسيلة عملية للوصول إلى محتوى البيانات.
أولاً: أساليب "الهندسة الاجتماعية" وطعم التطبيقات الخبيثة
أوضح الخبير الرقمي أن ما هو موثق تقنياً لا يتعلق بكسر تشفير تطبيق "واتساب"، بل بشن حملات تجسس متطورة تستهدف الأجهزة والأشخاص عبر أساليب خديعة رقمية. وفي هذا السياق، استعرض شاهديْن تقنيين بارزين:
• مجموعة OilAlpha (2023 - 2024): رصدت شركة الأمن السيبراني العالمي Recorded Future هذه المجموعة – التي يُرجح ارتباطها بجهات مؤيدة للحوثيين – حيث اعتمدت على إرسال رسائل عبر "واتساب" مستخدمة تقنيات "الهندسة الاجتماعية" لخداع الضحايا (وخاصة العاملين في مجالات الإعلام، والعمل الإنساني، وحقوق الإنسان) ودفعهم لتثبيت تطبيقات خبيثة مخصصة لنظام "أندرويد". وكان "واتساب" هنا مجرد وسيلة لإيصال الطُعم، لا أكثر.
• حملة GuardZoo (يوليو 2024): كشفت عنها شركة Lookout الأمنية ونسبتها إلى جهات يمنية متحالفة مع الحوثيين، حيث استغلت "واتساب" وقنوات أخرى لتوزيع تطبيقات خبيثة قادرة على استخراج الصور، والوثائق، وبيانات الموقع الجغرافي من الهواتف المصابة.
وخلص الباحث إلى أن هذه التقارير لا تعني أن الميليشيات قادرة على قراءة محادثات "واتساب" لكل مستخدميها افتراضياً، لكنها تؤكد قطعيّاً أن اختراق الهاتف الشخصي يمثل ثغرة حقيقية وواقعية للوصول غير المشروع إلى البيانات.
ثانياً: الهجمات المعقدة وثغرات اليوم الصفر
وعلى صعيد الهجمات الأكثر تعقيداً التي تنفذها جهات تمتلك موارد استخباراتية هائلة، أشار الباحث إلى ما وثقه مختبر Citizen Lab في عام 2025 بشأن استغلال ثغرة في "واتساب" مرتبطة ببرنامج التجسس الشهير Graphite. ورغم قيام شركة "ميتا" بمعالجة الثغرة لاحقاً، إلا أن الواقعة تثبت إمكانية اختراق الأجهزة في حالات استثنائية ونادرة، مع التأكيد على أن الحوثيين لا يمتلكون بالضرورة مثل هذه الأدوات السيبرانية باهظة الثمن.
ثالثاً: تفكيك المفاهيم الخاطئة لدى المستخدمين
صحح الخبير الرقمي مفاهيم شائعة يقع فيها الكثير من المستخدمين، موضحاً الآتي:
1. السيطرة على الشريحة ورمز التحقق: الحصول على "شريحة الاتصال" أو رمز التفعيل يتيح للمهاجم الاستيلاء على الحساب وانتحال الشخصية، لكنه لا يمنحه تلقائياً الوصول إلى المحادثات القديمة؛ إذ يتطلب ذلك الوصول المباشر إلى الهاتف ذاته أو امتلاك نسخة احتياطية قابلة للاستعادة.
2. وهم الحماية المطلقة عبر الـ VPN: استخدام الشبكات الافتراضية الخاصة (VPN) يفيد في إخفاء الجهات التي يتصل بها المستخدم عن مزود الإنترنت المحلي، لكنه لا يقدم أي حماية إذا كان الهاتف مخترقاً بالأساس، أو إذا كان هناك جهاز آخر مرتبط بالحساب في يد شخص متجسس. فضلاً عن أن استخدام الـ VPN يعني نقل جزء من الثقة الأمنية إلى الشركة المزودة للخدمة.
رابعاً: توصيات أمنية حاسمة للحماية
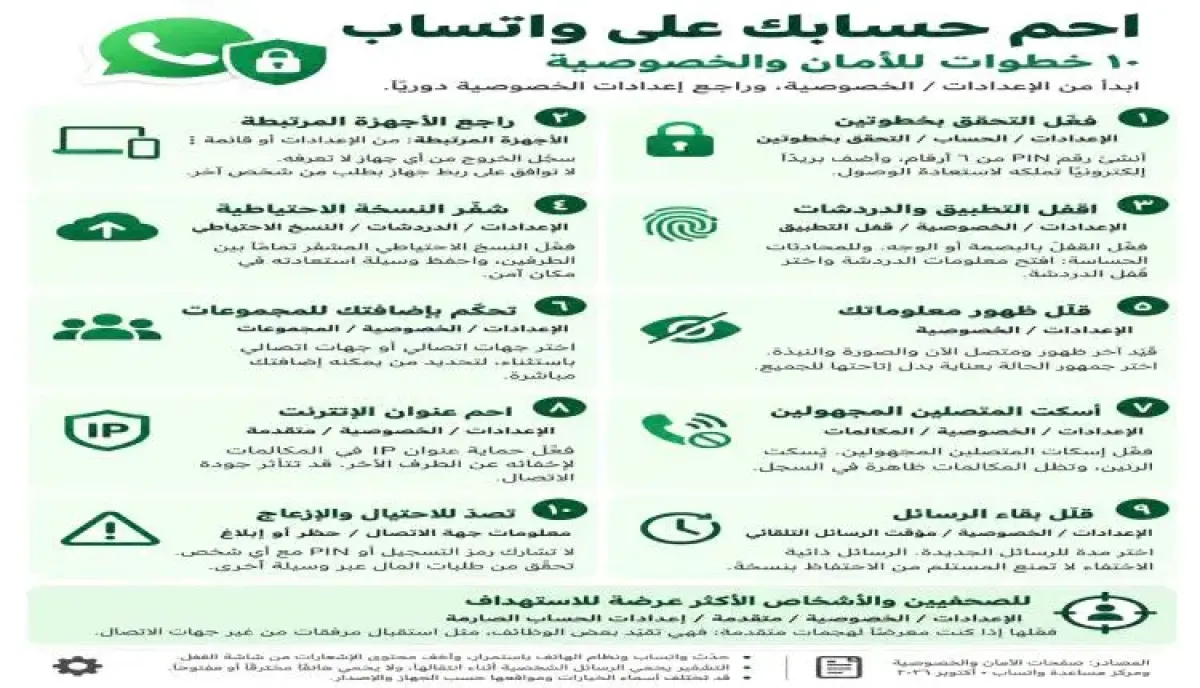
اختتم الخبير الرقمي تحذيراته بتقديم حزمة إرشادات عملية لتأمين الحسابات الشخصية، مؤكداً على ضرورة:
• تفعيل التحقق بخطوتين على تطبيقات التراسل.
• عدم الضغط على الروابط المشبوهة أو تثبيت تطبيقات من خارج المتاجر الرسمية.
• الحذر من الأجهزة المرتبطة بالحساب (Linked Devices).
• اعتماد تطبيق "سيجنال" (Signal) كبديل أكثر أماناً وموثوقية للراغبين في مستويات أعلى من الخصوصية وحماية المراسلات.